Firewalls, Cybersecurity-Richtlinien und Tools schaffen Schutz. Doch ohne objektiven Massstab bleibt offen, wie widerstandsfähig die eigene Organisation tatsächlich ist. Ein Gap Assessment vergleicht den aktuellen Sicherheitsstand mit relevanten Standards und Regulatorien. Es zeigt Sicherheitslücken auf, bewertet den Handlungsbedarf und leitet Massnahmen ab. Der Beitrag ordnet aktuelle Compliance-Vorgaben ein und führt […]
Firma InfoGuard
97 Beiträge
KI beschleunigt Security-Analysen im Security Operations Center (SOC) massgeblich. Doch wie viel Kontrolle braucht KI, damit Geschwindigkeit nicht zum Sicherheitsrisiko wird? Eine vollständige manuelle Nachprüfung würde ihren Effizienzgewinn weitgehend aufzehren. Statistische Stichproben eröffnen einen anderen Weg: Qualität wird messbar, Prüfschärfe steuerbar und Vertrauen in KI überprüfbar. Eine Einordnung. KI schreibt […]

Die Cyberbedrohungslage ist im ersten Halbjahr 2026 geprägt von neuen Angriffstechniken und folgenreichen Sicherheitslücken. Rund 150 analysierte Cybervorfälle zeigen, welche Angriffsmuster sich in der Praxis durchgesetzt haben. Die Halbjahresanalyse ordnet die zentralen Erkenntnisse ein und übersetzt sie in acht konkrete Prioritäten für eine wirksame Cyberabwehr in Ihrer Organisation. Zwischen neuen […]
Marvin Krieg, unser Informatik-Lernender EFZ Fachrichtung Applikationsentwicklung im 4. Lehrjahr, erlebt diesen Wandel mitten in seiner Lehre. Was anfangs noch ein hilfreiches Werkzeug war, gehört in der Softwareentwicklung heute zum Berufsalltag. In diesem persönlichen Erfahrungsbericht erzählt er, wie KI seinen Lehrberuf verändert, warum Fähigkeiten wie Verstehen, Prüfen und Verantwortung immer […]
Ein Unternehmen wird übernommen. Die Verträge sind geprüft, die Finanzzahlen analysiert, der Kauf abgeschlossen. Erst Monate später zeigt sich: Die IT-Umgebung war bereits kompromittiert. Dieser Beitrag zeigt klar und praxisnah, wieso Cyber Security heute ein entscheidender Bestandteil jeder M&A-Transaktion ist. Cyberrisiken gehören heute zu den wesentlichen Faktoren bei Fusionen und Unternehmensübernahmen (Mergers […]
Selbstlernende KI-Würmer könnten die Cyberbedrohung grundlegend verändern. Ein Forschungsprototyp der Universität Toronto zeigt erstmals, wie grosse Sprachmodelle Schwachstellen eigenständig identifizieren, Angriffsstrategien anpassen und sich autonom in Netzwerken ausbreiten könnten. Dokumentierte KI-Würmer ausserhalb von Laborumgebungen gibt es bislang nicht. Ein aktueller autonomer KI-Angriff auf die Infrastruktur von Hugging Face macht jedoch […]
Mit der Aufsichtsmitteilung 05/2026 hat die FINMA im Juli 2026 ihre Erwartungen zum Umgang mit den Cyberrisiken des Quantum Computing konkretisiert. Gleichzeitig beschleunigen KI-gestützte Cyberangriffe bestehende Bedrohungen. Finanzinstitute stehen damit vor der Herausforderung, den Übergang zur Post-Quantum Cryptography (PQC) vorzubereiten und die Cyberabwehr an die neuen Angriffstempi anzupassen. Sechs Handlungsfelder […]
Das Informationssicherheitsgesetz (ISG) verschärft die Anforderungen an die OT-Sicherheit in kritischen Infrastrukturen (KRITIS): Neue Meldepflichten, verbindliche Sicherheitsvorgaben und die zunehmende Vernetzung von IT und OT machen eine robuste Cybersicherheitsstrategie heute wichtiger denn je. Erfahren Sie in diesem Artikel, welche Anforderungen das Gesetz stellt – und warum der Schutz vernetzter OT-Systeme für […]
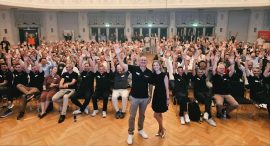
Wenn Angriffe schneller erfolgen, als Entscheidungen getroffen werden können, gerät Cyber Defence zunehmend unter Druck. Wie Unternehmen dieser Entwicklung begegnen können und warum Datenhoheit, moderne Sicherheitsarchitekturen und KI dabei eine Schlüsselrolle spielen, stand im Zentrum der 16. InfoGuard Security Lounge. Zum 25-Jahr-Jubiläum von InfoGuard verfolgten über 800 Gäste aus der […]

Warum werden Unternehmen trotz hoher Investitionen in Cybersicherheit kompromittiert? Die Analyse von rund 350 Incident-Response-Fällen aus dem vergangenen Jahr zeigt: Erfolgreiche Cyberangriffe beginnen weder mit unbekannten Zero-Days noch mit Hollywood-Hacking. Stattdessen kombinieren sie bekannte Schwachstellen, organisatorische Lücken und fehlende Transparenz. Dabei wiederholt sich das ewig gleiche Muster: Angreifer wählen den […]